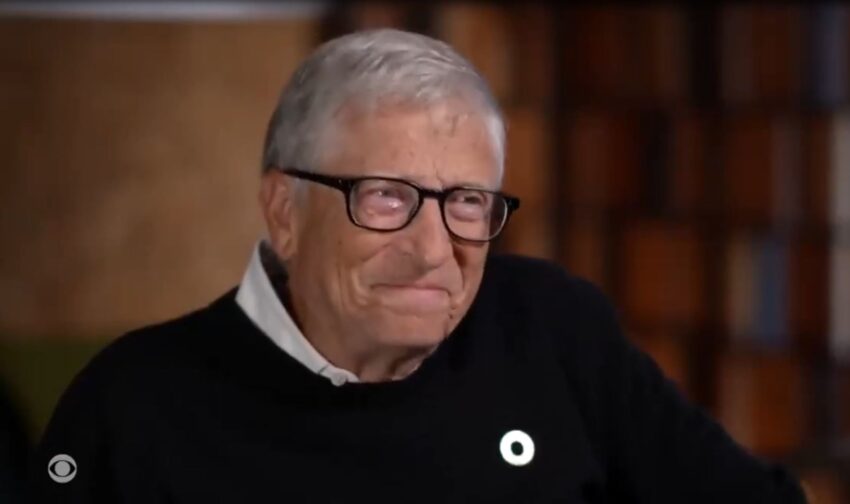
Durante un’intervista al programma CBS Evening News, condotta dal giornalista Tony Dokoupil nel settembre 2026, Bill Gates afferma che potrebbe essere necessario un grave attacco informatico, capace di provocare conseguenze significative, per convincere l’opinione pubblica ad accettare le soluzioni che loro, i grandi protagonisti dell’industria tecnologica, hanno già pronte. Il giornalista osserva quindi che, in altre parole, potrebbe essere necessaria una vera e propria catastrofe. Gates sorride e risponde: «Esattamente».
Dopo poche settimane, ecco cosa accade:
- 12-13 novembre – Microsoft: un’interruzione globale di oltre 24 ore ha colpito Outlook, Teams, Microsoft 365 e altri servizi, coinvolgendo aziende, istituzioni e organizzazioni sanitarie in diversi Paesi.
- 13 novembre – Traffico aereo USA: FAA, un problema alla rete di telecomunicazioni del sistema di controllo del traffico aereo statunitense ha provocato un blocco nazionale delle partenze per oltre quattro ore, con circa 12.462 voli cancellati.
- 16 novembre – JPMorgan Chase: un problema tecnico ha impedito a numerosi clienti di accedere ai servizi bancari e ha provocato ritardi nelle transazioni e nei pagamenti. Anche altri istituti hanno registrato segnalazioni di disservizi.
- 17 novembre – NSA: l’agenzia per la sicurezza nazionale statunitense ha registrato un’interruzione temporanea della propria rete interna
La cosa che più lascia sconcertati è la sfacciataggine con cui Gates pronuncia queste parole. Sorride, con una tranquillità disarmante, come se discutere del consenso popolare ottenuto attraverso una strategia criminale fosse la cosa più normale del mondo. Parla con la sicurezza di chi si considera intoccabile, di chi è convinto di non dover rispondere a nessuno delle proprie azioni e, soprattutto, di avere davanti un’opinione pubblica incapace di comprendere ciò che si nasconde dietro le sue parole. Non cerca nemmeno di nascondere il meccanismo.
L’obiettivo, in questa prospettiva, è quello di creare una grande emergenza informatica per accelerare una trasformazione radicale della società digitale, introducendo misure che, in condizioni normali, incontrerebbero fortissime resistenze. Gli strumenti esistono già. Si tratta di farle accettare alla popolazione come indispensabili per la propria sicurezza. Vediamo quali sono:
- Maggiore sorveglianza digitale e monitoraggio delle attività online.
- Controllo centralizzato delle infrastrutture digitali.
- Estensione dell’identità digitale per accedere ai servizi.
- Restrizioni nell’accesso alle piattaforme digitali.
- Maggiore automazione attraverso l’intelligenza artificiale.
- Nuovi poteri di emergenza per gestire le crisi informatiche.
Il meccanismo è sempre lo stesso: problema, reazione, soluzione.
È una strategia che si basa su un principio semplice: una misura che la popolazione rifiuterebbe in condizioni normali può diventare accettabile quando viene presentata come l’unica risposta possibile a una situazione di emergenza.
Prima si manifesta un problema, reale o percepito. Poi arriva la reazione: paura, preoccupazione, senso di insicurezza e richiesta di protezione. Infine viene proposta la soluzione, già elaborata e pronta per essere introdotta.
A quel punto cambia tutto. Non sono più le istituzioni a dover convincere i cittadini ad accettare nuove restrizioni, controlli o strumenti di sorveglianza. Sono gli stessi cittadini, spaventati dalle conseguenze dell’emergenza, a invocare interventi immediati.
È il meccanismo conosciuto come problema–reazione–soluzione, associato alla cosiddetta strategia della tensione o alla gestione del consenso attraverso le emergenze.
Il punto più delicato è proprio questo: quando la paura prende il sopravvento, il dibattito pubblico si restringe, le obiezioni vengono liquidate come irresponsabili e misure che avrebbero richiesto anni di discussione possono essere presentate come urgenti e inevitabili.
Non serve più imporre una soluzione quando si riesce a creare un contesto nel quale la popolazione arriva a chiederla.